Una contraseña ya no basta por sí sola para proteger tu cuenta. Por eso, cada vez más servicios ofrecen la autenticación de dos factores (2FA) y la autenticación multifactor (MFA). Añaden un paso más al iniciar sesión. Pero hacen que a un hacker le cueste mucho más entrar en tu cuenta.
En este artículo te explicamos cómo funcionan la 2FA y la MFA, qué apps puedes usar y cómo activar la 2FA en tu cuenta de Site.es.
¿Qué es la autenticación multifactor (MFA) y qué es la autenticación de dos factores (2FA)?
La autenticación multifactor (MFA) comprueba quién eres de más de una forma. Esas formas se llaman factores. Hay tres tipos principales:
- Algo que sabes: como tu contraseña o un PIN.
- Algo que tienes: como tu móvil o una llave de seguridad.
- Algo que eres: como tu huella dactilar o tu cara.
La autenticación de dos factores (2FA) es un tipo de MFA que usa exactamente dos factores. Un ejemplo sencillo: tu contraseña más un código de una app como Google Authenticator o Authy.
Las empresas suelen usar la 2FA para controlar quién puede acceder a sus sistemas. Para ello usan llaves de seguridad, SMS, apps de autenticación u otros métodos. Para la mayoría de la gente, una app de autenticación o un SMS es la opción más sencilla.
La 2FA y la MFA hacen tu cuenta mucho más segura. Pero no son la panacea. Si uno de los factores es débil, como una contraseña fácil de adivinar, todo el sistema se debilita. Por eso, considéralas una parte de tu seguridad, junto con una contraseña segura y una cuenta de correo de confianza. La mayoría de la gente sigue iniciando sesión solo con una contraseña. Eso es un solo factor, y es arriesgado.
Significado de MFA: ¿qué es la MFA o autenticación multifactor?
Con la MFA, inicias sesión con más de un factor. Además de tu contraseña, piensa en:
- un código que te llega al móvil por SMS
- un código de una app de autenticación
- una notificación que apruebas en una app
- tu huella dactilar o tu cara
- una llave de seguridad, un PIN, preguntas de seguridad o un enlace enviado por correo
Cada factor pertenece a un tipo. Tu contraseña es un factor de conocimiento: basta con que la sepas. Tu móvil o tu llave de seguridad son un factor de posesión: tienes que tenerlos. Tu huella dactilar es un factor de inherencia: forma parte de ti. También hay factores de comportamiento y de ubicación, pero aquí no vamos a entrar en ellos.
Significado de 2FA: ¿qué es la 2FA o autenticación de dos factores?
La 2FA añade un segundo paso al inicio de sesión. Protege tu cuenta con algo que sabes (tu dirección de correo y tu contraseña, el primer factor) y algo que tienes (tu móvil, el segundo factor).
Normalmente, ese segundo código lo genera una app del móvil y cambia cada 30 segundos. Así, aunque alguien sepa tu contraseña, no puede entrar sin tu móvil. Un hacker tendría que robar dos cosas distintas. Y eso es mucho más difícil.
Cada vez más servicios en línea ofrecen la 2FA, a menudo como opción. ¿Te preocupa la seguridad de tus cuentas? Entonces, sin duda merece la pena activarla.
¿Cuál es la diferencia entre MFA y 2FA?
La 2FA siempre usa exactamente dos factores. La MFA usa dos o más. Así que toda forma de 2FA es MFA, pero no toda forma de MFA es 2FA.
¿Qué es un código 2FA?
Un código 2FA es el código adicional que introduces después de tu contraseña. Normalmente tiene 6 dígitos. Lo genera una app de autenticación o te llega por SMS, y solo es válido durante poco tiempo. Después ya no sirve. Así, aunque un hacker tenga tu contraseña, no puede iniciar sesión sin el código correcto.
¿Y qué hay en tu móvil? Una app de autenticación guarda una clave secreta para cada cuenta. Con esa clave y la hora actual genera los códigos. Por eso los códigos funcionan sin conexión a internet.
¿Y si pierdes el móvil? Entonces ya no puedes generar códigos. Por eso conviene hacer una copia de seguridad de tus códigos, algo que algunas apps permiten. ¿Ya no tienes acceso a tus códigos de Site.es? Lee qué hacer si has olvidado tu autenticación de dos factores.
Es importante entender que ninguna medida de seguridad es infalible al 100 %.
¿La autenticación de dos factores es 100 % segura?
La 2FA es muy eficaz contra los hackers y el phishing. Pero ninguna medida de seguridad es infalible al 100 %. A veces, un atacante decidido encuentra la forma de saltarse la 2FA. Por ejemplo, una página de inicio de sesión falsa también puede pedirte el código. O alguien se hace con tu móvil.
La clave está en ponérselo lo más difícil posible:
- No compartas nunca un código 2FA con nadie.
- Introduce códigos solo en webs que hayas abierto tú.
- Usa una contraseña segura y diferente para cada cuenta.
- Mantén actualizados tu móvil y tu ordenador, y protege el móvil con bloqueo de pantalla.
Así que la 2FA no es perfecta. Pero sigue siendo una de las mejores medidas que puedes tomar para proteger tus cuentas en línea.
¿Cómo funciona la verificación en dos pasos?
La verificación en dos pasos es otro nombre de la autenticación de dos factores. Cuando la activas, no solo introduces tu contraseña, sino también un código. Ese código te lo da una app de autenticación o te llega por SMS. Un hacker necesitaría tu contraseña y también tu móvil.
Algunos servicios solo piden el código cuando inicias sesión desde un dispositivo o un lugar nuevos. En Site.es, introduces el código cada vez que inicias sesión. Son unos segundos más, y tu cuenta queda protegida.
Asegúrate de que el primer paso también sea sólido: protege tu cuenta con una buena contraseña.
¿Por qué es importante la verificación en dos pasos?
Las contraseñas se filtran constantemente, por ejemplo cuando una web que usaste alguna vez sufre una brecha de seguridad. ¿Usas la misma contraseña en otros sitios? Entonces los hackers pueden probarla en tus demás cuentas.
Con la verificación en dos pasos, una contraseña robada no basta. Los hackers siguen necesitando el segundo factor, y solo lo tiene la persona con el móvil que genera los códigos. Por eso, la mayoría de los intentos fracasan.
Google Authenticator y Authy son dos métodos populares de autenticación de dos factores (2FA).
¿Qué es una app de autenticación o autenticador?
Una app de autenticación es una app del móvil que genera los códigos con los que inicias sesión. Cada código solo es válido unos 30 segundos. Así, aunque alguien consiga tu contraseña, no puede iniciar sesión sin tu móvil.
Por eso, una app de autenticación es más segura que los códigos por SMS. Los hackers pueden interceptar los SMS o hacerse con tu número de teléfono.
La mejor app de autenticación
Hay varias apps de autenticación buenas. Todas ofrecen más o menos el mismo nivel de seguridad. La mejor depende de tus preferencias. Algunas de las más populares:
- Google Authenticator: sencilla y directa. Funciona en la mayoría de los móviles y puede hacer una copia de seguridad de tus códigos en tu cuenta de Google.
- Microsoft Authenticator: práctica si ya usas una cuenta de Microsoft. También puede hacer una copia de seguridad de tus códigos.
- Authy: ofrece copias de seguridad cifradas y funciona en varios móviles a la vez.
- LastPass Authenticator: una buena opción si ya usas el gestor de contraseñas LastPass.
Muchos gestores de contraseñas también pueden generar códigos 2FA.
¿Cuál es la diferencia entre Google Authenticator y Authy?
Google Authenticator y Authy generan contraseñas de un solo uso basadas en el tiempo (TOTP). Un código nuevo cada 30 segundos. Para generar el código no hace falta conexión a internet. Para iniciar sesión donde lo introduces, sí.
Durante mucho tiempo, la gran diferencia fue la copia de seguridad. Authy podía restaurar tus códigos en un móvil nuevo; Google Authenticator, no. Eso cambió en 2023: ahora Google Authenticator puede hacer una copia de seguridad de tus códigos en tu cuenta de Google.
Authy, en cambio, ahora solo funciona en el móvil: sus apps para ordenador dejaron de funcionar en 2024. Las dos apps pueden guardar muchas cuentas. Así que ambas son buenas opciones. Elige la que más te guste.
¿Cómo usar Google Authenticator o Authy y activar la 2FA?
Configurar una app de autenticación es igual en casi todos los servicios:
- Instala la app en tu móvil.
- Activa la 2FA en los ajustes de seguridad del servicio. Te mostrará un código QR.
- Escanea el código QR con la app. La app te mostrará entonces un código de 6 dígitos para ese servicio.
- Introduce el código para terminar. A partir de ahora, cada vez que inicies sesión introducirás un código nuevo de la app.
En una cuenta de Google, por ejemplo, lo encontrarás en Seguridad, dentro de los ajustes de tu cuenta. En tu cuenta de Site.es funciona como te explicamos más abajo.
¿Es obligatoria la autenticación de dos factores?
No en todas las cuentas en línea. Pero es muy recomendable, porque añade una protección extra contra el robo de cuentas y el fraude. Muchos servicios la ofrecen, así que no hay excusa para no activarla.
Un ejemplo. Imagina que usas la misma contraseña en dos webs (¡algo que no deberías hacer!) y una de ellas la filtra. Con la 2FA activada en las dos cuentas, el hacker sigue sin poder entrar sin tu código.
En Site.es, la 2FA es opcional. Pero te recomendamos activarla. En tu cuenta están tus nombres de dominio, así que merece la pena protegerla bien.
Cómo activar la 2FA en tu cuenta de Site.es
Necesitas una app de autenticación en tu móvil, como Google Authenticator, Microsoft Authenticator o Authy. No enviamos códigos por SMS.
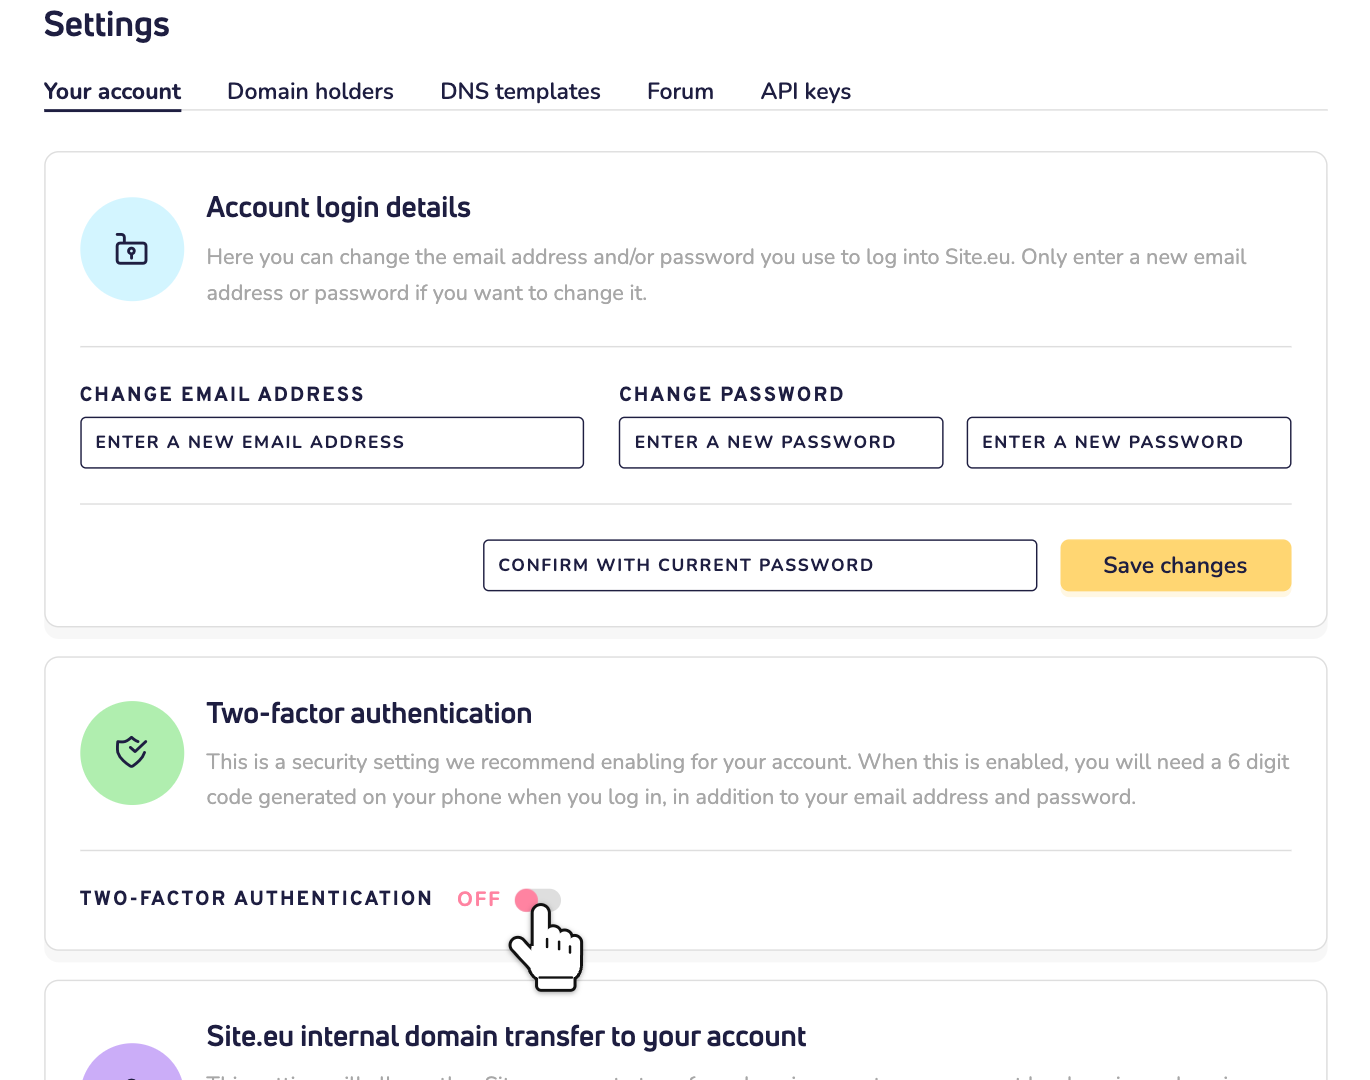
Paso 1: Inicia sesión en tu panel de control y haz clic en Ajustes. En la pestaña Tu cuenta, ve a Autenticación de dos factores y haz clic en el interruptor.
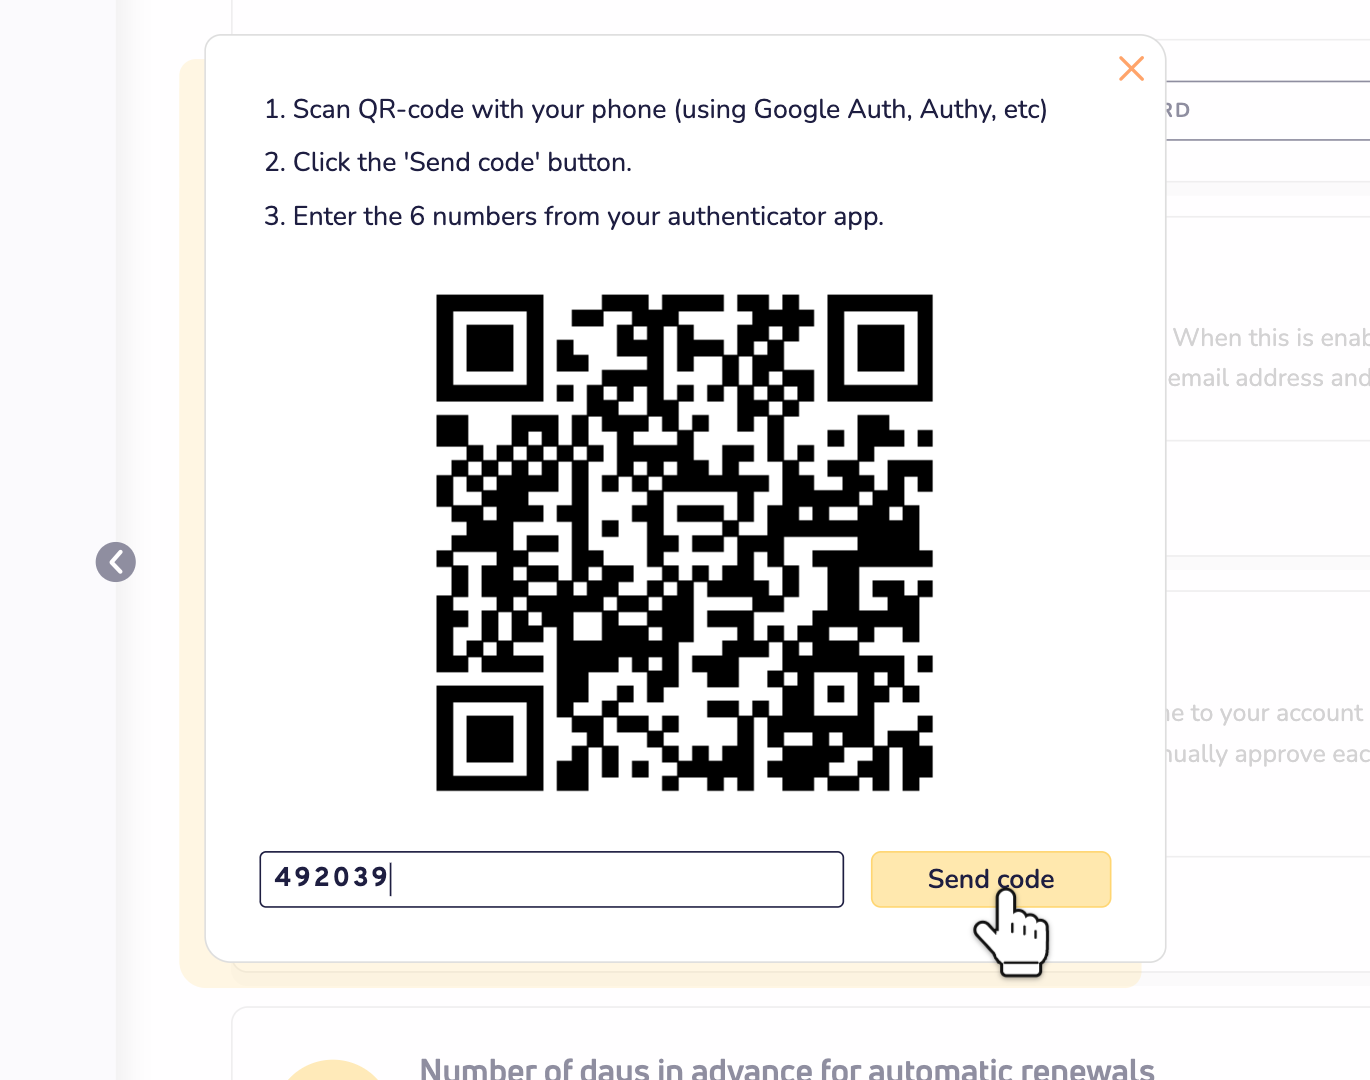
Paso 2: Se abre una ventana con un código QR. Escanéalo con tu app de autenticación.
Paso 3: Tu app muestra ahora un código de 6 dígitos para Site.es. Escríbelo en el campo y haz clic en Enviar código.
Paso 4: Aparece el mensaje La autenticación de dos factores se ha activado con éxito. ¡Ya está!
¿Quieres desactivarla más adelante? Haz clic en el mismo interruptor, introduce un código de tu app y haz clic en Desactivar.
Usar la 2FA al iniciar sesión en tu cuenta de Site.es
Con la 2FA activada, inicias sesión como siempre con tu dirección de correo y tu contraseña. Después te pedimos un código. Abre tu app de autenticación e introduce los 6 dígitos que muestra para Site.es.
¿No se acepta el código? Cada código solo es válido unos 30 segundos. Espera al siguiente y vuelve a intentarlo. ¿Sigue sin funcionar? Comprueba que la hora de tu móvil se ajusta automáticamente. Los códigos dependen de ella.
¿Has perdido el móvil o ya no tienes acceso a tu app? Lee qué hacer si has olvidado tu autenticación de dos factores.
Protege tu cuenta de Site.es
En tu cuenta están tus nombres de dominio, tus planes y tus datos personales. Así que protégela bien. Activa la 2FA, usa una contraseña segura y mantén protegida tu cuenta de correo. ¿Quieres cambiar tu contraseña o tu dirección de correo? Aquí te explicamos cómo cambiar tus datos de acceso.