Vaya... han hackeado tu sitio web de WordPress. Mantén la calma. A continuación te explicamos cómo detectar un hackeo, qué hacer ahora y cómo evitar el siguiente.
¿Cómo puede pasar esto?
¿El mayor error? La gente crea su sitio web de WordPress y se olvida de él. Nada de actualizaciones. Nada de mantenimiento. Eligen contraseñas como "password123" o dejan el nombre de usuario "admin". Instalan plugins de fuentes poco fiables o mantienen plugins desactualizados llenos de fallos de seguridad. ¿Lo peor? Algunos usan temas y plugins pirateados. Y sin vigilancia de seguridad, nadie se da cuenta del hackeo.
¿Cómo detectar un sitio web hackeado?
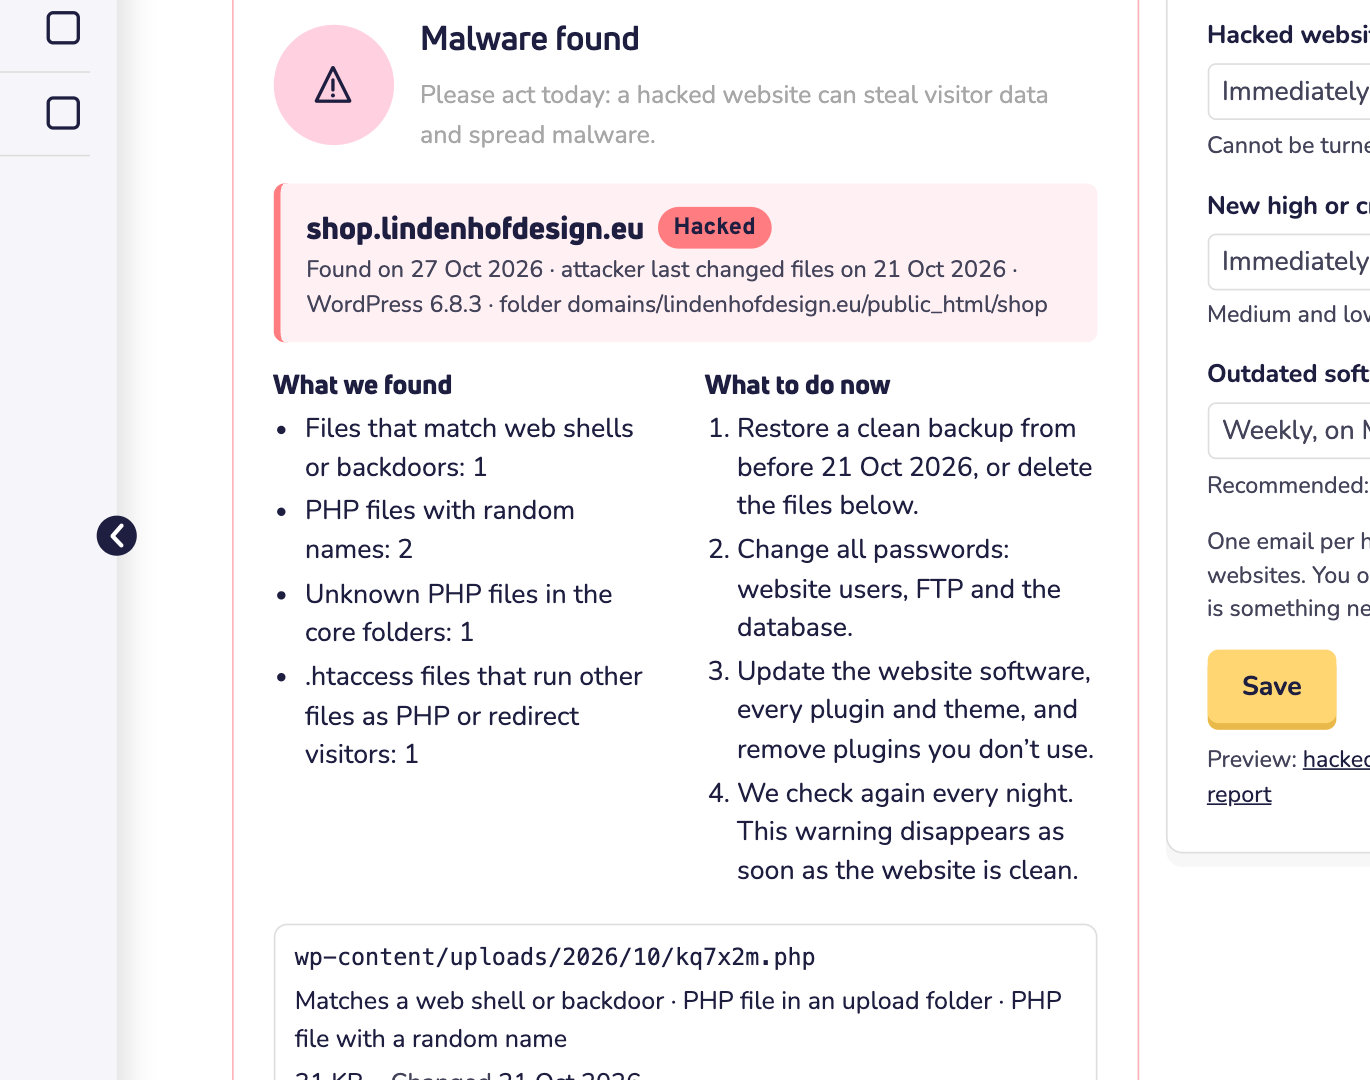
En eso te ayudamos nosotros. Cada noche revisamos todos los sitios web de tu cuenta de hosting en busca de malware. ¿Hemos encontrado algo? Entonces te enviamos un correo y la pestaña Seguridad de tu paquete muestra un número en rojo. Ahí también ves qué archivos son sospechosos y cuándo modificó archivos el atacante por última vez. Lee cómo funciona la pestaña Seguridad.
Otras señales de alarma:
- Tu sitio web carga muy despacio o se cae a menudo.
- Te aparecen mensajes de error extraños.
- Ves contenido que no has creado tú.
- Ves código extraño en el código fuente de tu sitio web.
- Tu sitio web redirige a páginas raras.
- Google advierte a los visitantes sobre tu sitio web.
- No puedes entrar en tu propio panel de administración.
Han hackeado tu sitio web. ¿Y ahora qué?
Actúa el mismo día. Un sitio web hackeado puede robar los datos de tus visitantes, mostrar spam o propagar malware. Tienes dos opciones.
Opción 1: empieza de cero. Vuelve a crear tu sitio web desde el principio y esta vez tómate la seguridad muy en serio. Es la opción más segura. Restablece primero tu cuenta de hosting, para que no quede ninguna puerta trasera escondida. Lee para qué sirve restablecer tu cuenta de hosting.
Opción 2: límpialo. Restaura una copia de seguridad limpia anterior a la fecha en que el atacante modificó archivos por última vez. O elimina los archivos sospechosos. Lee cómo crear y restaurar copias de seguridad en Softaculous.
Pero aquí viene lo complicado: limpiar un sitio web hackeado es muy difícil. Tienes que averiguar cómo entró el atacante y qué archivos modificó. Y nunca sabes qué puertas traseras ha dejado. Hay empresas especializadas en limpiar sitios web de WordPress. Wordfence también tiene una guía muy útil: Cómo limpiar un sitio WordPress hackeado con Wordfence (en inglés).
Elijas la opción que elijas, haz también esto:
- Cambia todas las contraseñas: las de tus usuarios de WordPress, la de FTP y la de la base de datos.
- Actualiza WordPress y todos los plugins y temas. Elimina lo que no uses.
- Revisa la pestaña Seguridad a la mañana siguiente. ¿Ya está limpio el sitio web? Entonces el aviso desaparece.
Lo que no debes hacer
Cuando cunde el pánico, la gente toma malas decisiones. Que no te pase a ti:
- No lo ignores esperando que se solucione solo. No va a pasar. Si no haces nada, irá a peor.
- No pagues rescates. Estarías financiando a delincuentes. Y lo más probable es que ni siquiera te arreglen el sitio web.
¿Cómo evitar un hackeo?
Más vale prevenir que curar. Esto es lo que tienes que hacer:
- Instala solo plugins de fuentes fiables y mantenlos actualizados.
- Lo mismo vale para los temas. Elige temas bien mantenidos.
- Elimina los plugins y temas que no uses. Los plugins viejos son un riesgo para la seguridad.
- Usa contraseñas seguras. Pero seguras de verdad.
- Mantén actualizado el propio WordPress. Usa siempre la última versión.
- Activa las actualizaciones automáticas de tus plugins. Así la mayoría de los fallos se corrigen antes de que nadie pueda aprovecharlos.
- Oculta wp-admin a los desconocidos y limita los intentos de inicio de sesión. Así frenas en seco los ataques de fuerza bruta. Un plugin de seguridad hace ambas cosas. Te recomendamos Wordfence. Y sigue de verdad sus recomendaciones.
- Usa la autenticación de dos factores. Añade esa capa extra de protección.
- No pierdas de vista la pestaña Seguridad ni sus correos. Soluciona los fallos de seguridad y los plugins desactualizados en cuanto los veas.
¿Varios sitios web? Reparte el riesgo
Esto es importante. ¿Tienes varios sitios web en una misma cuenta de hosting y hackean uno de ellos? Entonces el atacante puede llegar a todos.
Por eso, plantéate repartir tus sitios web entre varias cuentas de hosting de Site.es. Te lo recomendamos de todas formas. Repartir tus sitios web entre varios servidores también te da la mejor redundancia.
No pierdas la esperanza
Que te hackeen es horrible. Lo sabemos. Pero cada día se limpian miles de sitios web de WordPress. El tuyo puede ser uno de ellos. Tómate en serio la seguridad web, sobre todo con un sistema de código abierto como WordPress. Así tu sitio web será más fuerte que nunca.