
Cualquiera puede poner tu dirección de correo electrónico en el remitente (la línea De) de un correo. Incluso un estafador. SPF y DKIM ayudan a los destinatarios a detectar ese correo falso. DMARC les dice qué hacer con él: entregarlo igualmente, ponerlo en la carpeta de spam o rechazarlo.
¿La buena noticia? Con nuestro correo y nuestros ajustes predeterminados, añadimos un registro DMARC por ti. No tienes que hacer nada.
¿Qué es DMARC?
DMARC son las siglas de Domain-based Message Authentication, Reporting and Conformance. Es un registro TXT en el DNS de tu nombre de dominio.
Piensa en una fiesta con un portero. SPF es la lista de invitados. DKIM es el sello de la invitación. DMARC es la norma de la casa: lo que hace el portero con un invitado que no tiene ninguna de las dos cosas.
Un servidor de correo que recibe un mensaje comprueba dos cosas:
- ¿El correo supera SPF o DKIM?
- ¿Esa comprobación es para el mismo nombre de dominio que el del remitente? Esto se llama alineación.
¿Sí en ambos casos? Entonces el correo supera DMARC. Si no, el destinatario sigue la política de tu registro DMARC. También puede enviarte informes sobre ello.
¿Por qué la segunda comprobación? Un estafador puede superar SPF con su propio nombre de dominio y, aun así, poner tu dirección como remitente. DMARC lo detecta.
¿Por qué Gmail y Yahoo piden DMARC?
Desde febrero de 2024, Gmail y Yahoo tienen normas más estrictas para todos los que les envían correo:
- Todos los remitentes necesitan SPF o DKIM.
- Los remitentes masivos necesitan SPF, DKIM y un registro DMARC. En Gmail, son todos los que envían más de 5000 correos al día a direcciones de Gmail. Basta con un registro DMARC con p=none. Pero el remitente tiene que coincidir con el nombre de dominio de SPF o DKIM.
El correo que no cumple estas normas puede acabar en la carpeta de spam o ser rechazado. Por eso DMARC importa sobre todo si envías newsletters o muchos correos desde tu tienda online.
¿Cómo es un registro DMARC?
Un registro DMARC es un registro TXT con el nombre _dmarc, delante de tu nombre de dominio: _dmarc.yourdomain.com. Por ejemplo:
v=DMARC1; p=none; rua=mailto:[email protected]- v=DMARC1: indica que es un registro DMARC. Siempre va primero.
- p= es la política para el correo que no supera DMARC. p=none: entregarlo como siempre. p=quarantine: ponerlo en la carpeta de spam. p=reject: rechazarlo.
- rua=mailto: es la dirección para los informes.
- sp= es la política para los subdominios, como news.yourdomain.com. Sin sp, la política p también vale para ellos.
- adkim= y aspf= indican hasta qué punto tienen que coincidir los nombres de dominio. r (relaxed, flexible) también acepta un subdominio, como news.yourdomain.com para yourdomain.com. s (strict, estricto) exige exactamente el mismo nombre. Si no los pones, es flexible.
- pct= indica a qué porcentaje del correo que no supera la comprobación se aplica la política. La norma DMARC más reciente (2026) lo ha eliminado. Aun así, no hace ningún daño.
Conviene saberlo: un nombre de dominio solo puede tener un registro DMARC. ¿Tiene dos? Entonces los destinatarios ignoran los dos.
El registro DMARC que añadimos por ti
¿Tu nombre de dominio tiene el correo activado, con nuestros ajustes predeterminados? Entonces añadimos este registro DMARC:
v=DMARC1; p=quarantine; sp=none; aspf=r; adkim=r; pct=100;- p=quarantine: el correo falso en tu nombre va a la carpeta de spam.
- sp=none: para los subdominios, los destinatarios entregan el correo como siempre.
- aspf=r y adkim=r: coincidencia flexible.
- Sin rua: así que nadie recibe informes.
Tu propio correo supera DMARC. Nuestros servidores de correo lo firman con DKIM y están en tu registro SPF. Esos registros también los añadimos por ti. Lee más sobre DKIM y el registro SPF.
Mientras los ajustes predeterminados estén activados, no verás el registro en tu panel de control. Lo gestionamos nosotros por ti.
¿Tienes que cambiarlo?
Normalmente no. Cámbialo si:
- Quieres recibir informes. Añade rua, con una dirección tuya.
- Quieres ser más estricto. Usa p=reject. Así los destinatarios rechazan el correo falso en tu nombre.
- También envías correo a través de otro servicio, como una herramienta de newsletters o tu tienda online. Configura primero SPF y DKIM para ese servicio. Sin ellos, su correo no supera DMARC y acaba en la carpeta de spam.
Añade informes a nuestro registro
¿Quieres saber quién envía correo en tu nombre? Añade rua al final de nuestro registro:
v=DMARC1; p=quarantine; sp=none; aspf=r; adkim=r; pct=100; rua=mailto:[email protected]Entonces los grandes proveedores, como Gmail, te envían un informe, normalmente una vez al día. Es un archivo XML comprimido, pensado para ordenadores. Un servicio de informes DMARC lo convierte en gráficos que las personas pueden leer.
- Usa una dirección aparte, como [email protected]. Los informes se acumulan.
- Usa una dirección de tu propio nombre de dominio. Una dirección de otro nombre de dominio solo recibe informes si ese nombre de dominio lo permite en su propio DNS.
¿Aún no tienes registro DMARC? Empieza con p=none
¿Tu correo está en otro proveedor y tu nombre de dominio aún no tiene registro DMARC? Entonces empieza con:
v=DMARC1; p=none; rua=mailto:[email protected]Con p=none, nada cambia en la entrega de tu correo. Solo recibes informes. Al cabo de unas semanas, léelos. ¿Todo tu correo legítimo supera la comprobación? Entonces cambia p=none por p=quarantine. ¿Sigue todo bien después de un tiempo? Entonces puedes pasar a p=reject.
Cómo cambiar o añadir tu registro DMARC
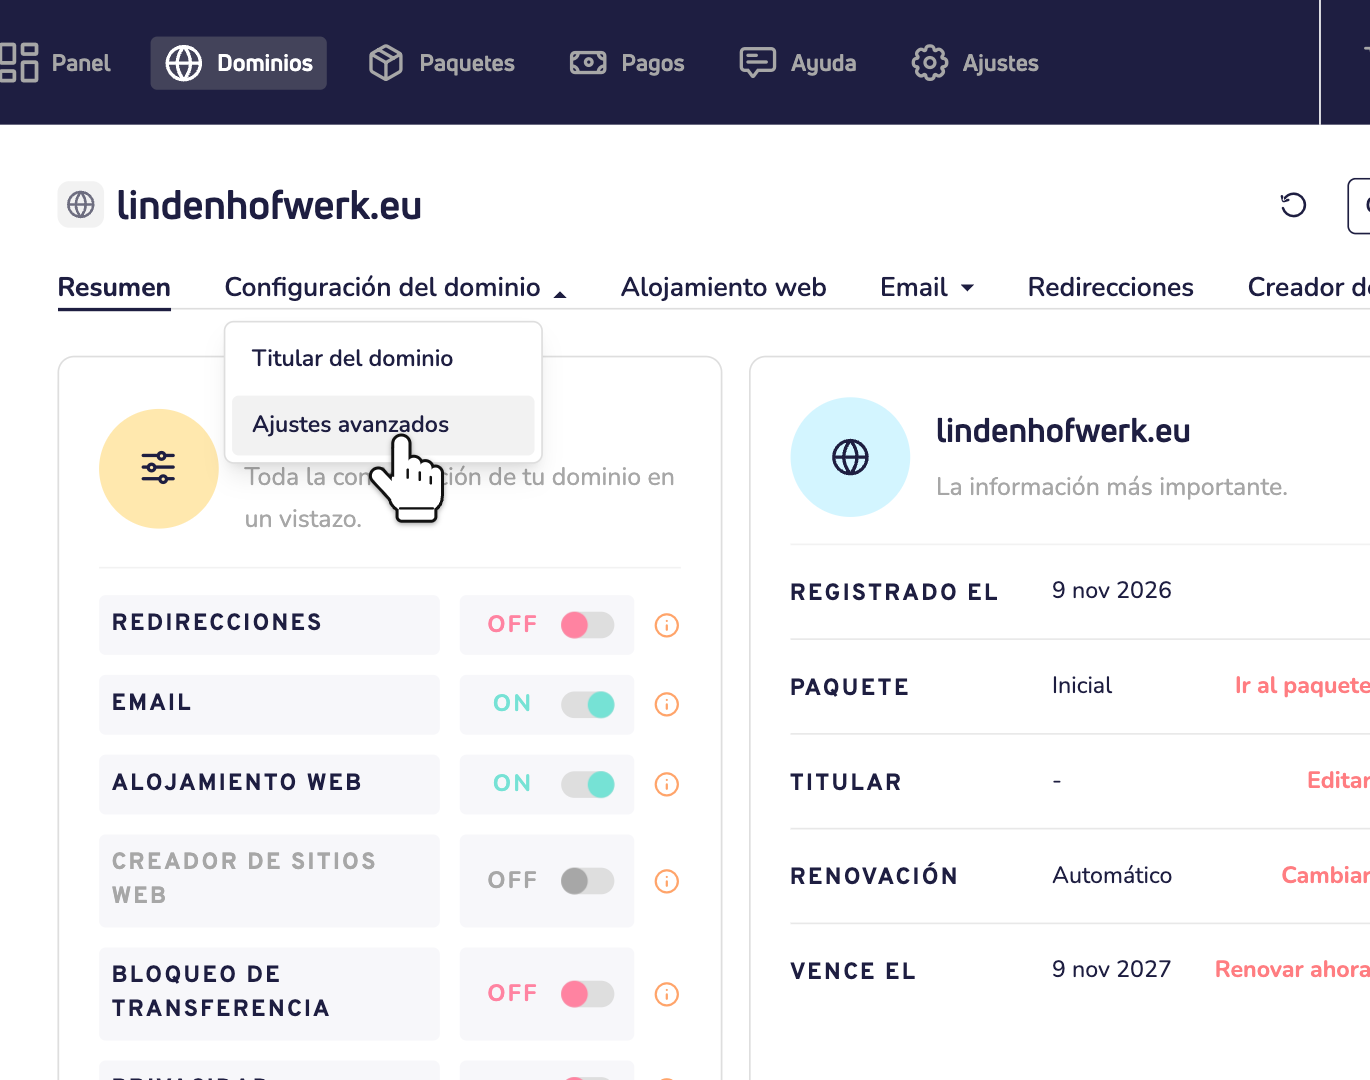
Paso 1: Abre tu nombre de dominio en tu panel de control. Haz clic en Configuración del dominio y después en Ajustes avanzados.
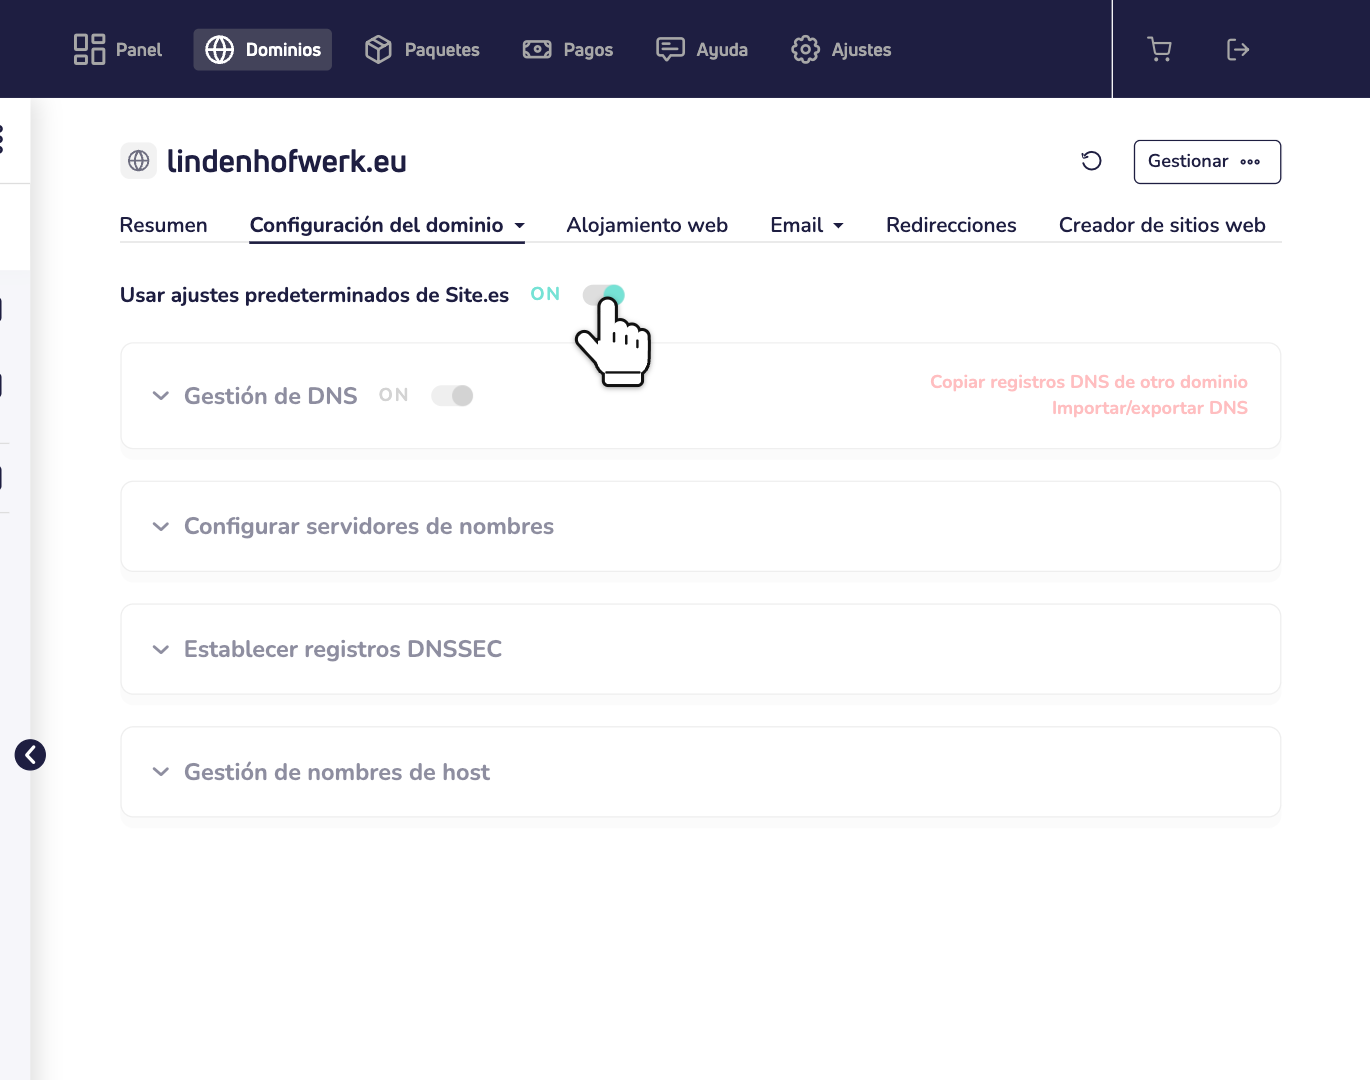
Paso 2: Desactiva Usar ajustes predeterminados de Site.es y haz clic en Sí, continuar. A partir de ahora, gestionas tú mismo todos tus registros DNS. Ya no los añadimos ni los actualizamos por ti. ¿Tienes dudas? Lee por qué es mejor usar los ajustes predeterminados.
Paso 3: Abre Gestión de DNS. Busca la fila con _dmarc.yourdomain.com y TXT. Sustituye todo su valor por tu nuevo registro DMARC. No hacen falta comillas. ¿No hay ninguna fila DMARC? Entonces rellena la fila vacía de abajo: _dmarc como nombre, TXT como tipo y tu registro como valor. Haz clic en Guardar registros DNS.
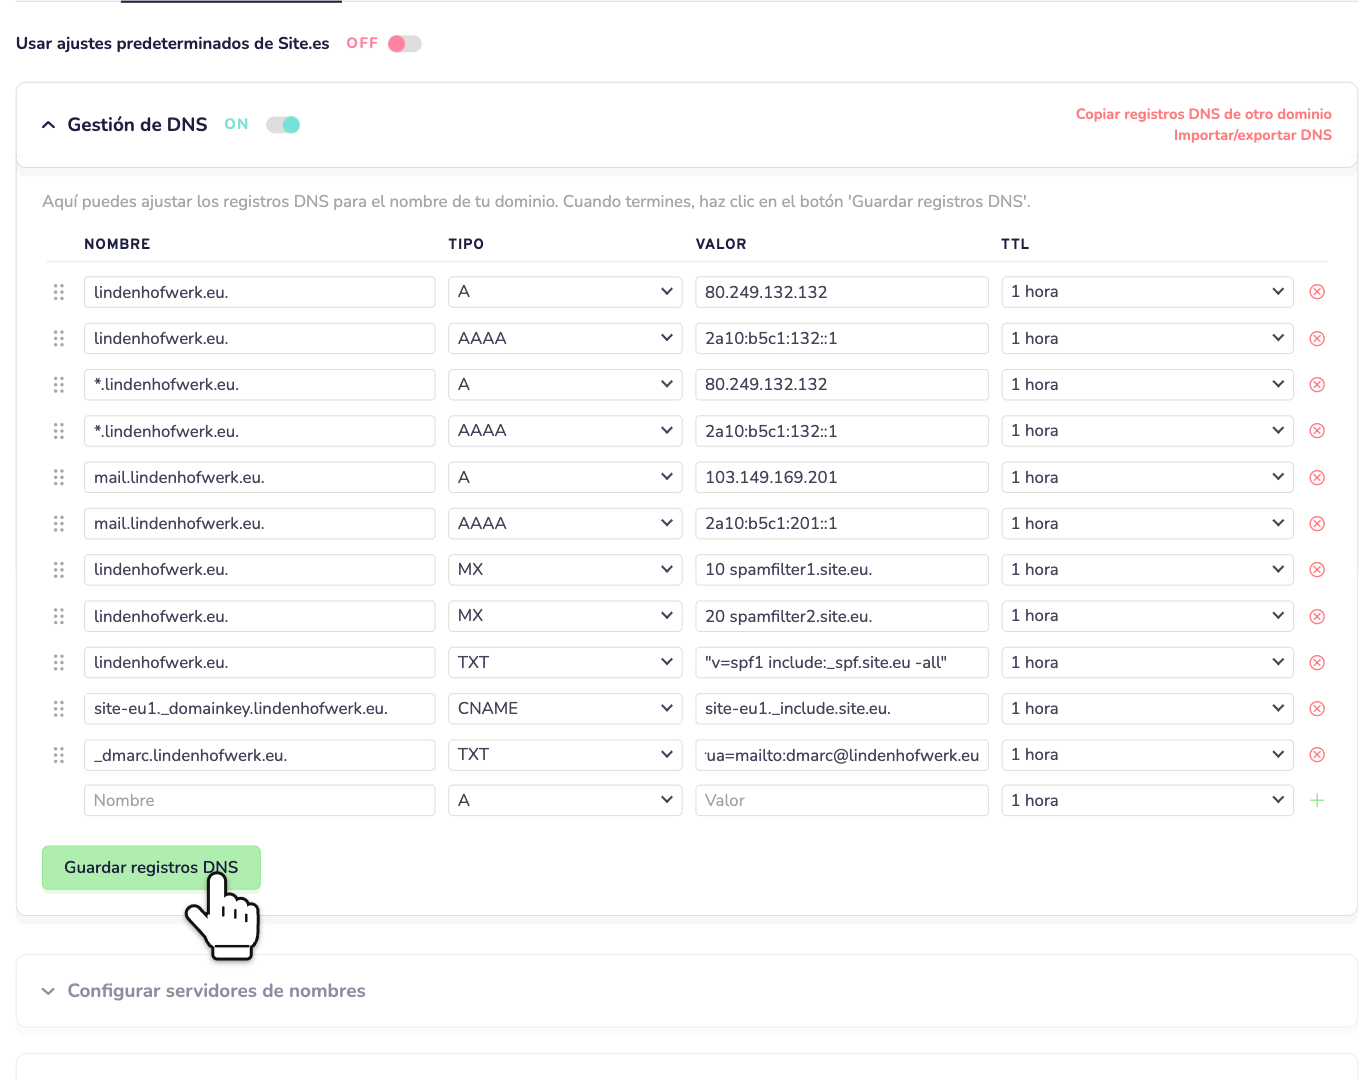
¿Necesitas más ayuda con estos pasos? Lee cómo gestionar tus registros DNS.
Después del cambio
- Tu panel de control muestra un aviso de registros DNS que faltan. Nuestra comprobación sigue buscando nuestro propio registro DMARC. Por eso indica que falta ese registro. En el caso de DMARC, puedes ignorarlo. No añadas nuestro registro junto al tuyo: con dos registros DMARC, no funciona ninguno.
- Si vuelves a activar los ajustes predeterminados, volvemos a poner nuestro registro DMARC. Eso también sustituye los demás registros TXT del propio nombre de dominio, como un registro SPF que hayas cambiado.
¿Tu DNS está en otro sitio?
¿Tu nombre de dominio usa los servidores de nombres de otra empresa? Entonces añade allí el registro TXT. Usa _dmarc como nombre. ¿Usas nuestro correo? Entonces copia nuestro registro de arriba, con tu propio rua si quieres.
Comprueba tu registro DMARC
Usa nuestra comprobación DNS. En Seguridad del correo muestra tu registro DMARC y su política. También te avisa si no hay ninguno o si hay más de uno.
O envía un correo a una dirección de Gmail. Ábrelo allí y haz clic en Más (los tres puntos junto a Responder) y después en Mostrar original. Arriba, la línea DMARC debería decir PASS.
Preguntas sobre DMARC
¿DMARC frena el spam que llega a mi bandeja de entrada?
No. Tu registro DMARC trata del correo enviado en tu nombre. Ayuda a otros servidores de correo a detectar correo falso que parece venir de ti.
¿Es mejor p=reject que p=quarantine?
Es más estricto. El correo falso en tu nombre no llega en absoluto. Pero también se rechaza el correo legítimo que no supera DMARC, por ejemplo el de una herramienta de newsletters que no está configurada para tu nombre de dominio. Así que cambia solo cuando tus informes muestren que todo tu correo legítimo supera la comprobación.
¿Cuánto tarda en funcionar un cambio?
Normalmente, en menos de una hora. Los servidores DNS pueden guardar el registro antiguo durante su TTL. En nuestro DNS, el TTL es de 1 hora.
¿Necesitas ayuda? Contacta con nosotros por WhatsApp, Telegram o correo electrónico.