¿Tu sitio web sigue siendo seguro? Cada noche revisamos todos los sitios web de tu cuenta de hosting en busca de malware, fallos de seguridad y software desactualizado. Los resultados los ves en la pestaña Seguridad de tu paquete. Y si algo va mal, te avisamos por correo.
Abre la pestaña Seguridad
Paso 1: Inicia sesión en tu panel de control y haz clic en Paquetes. Abre el paquete que incluye tu alojamiento web.
Paso 2: Haz clic en la pestaña Seguridad. ¿Ves un número rojo al lado? Significa que hemos encontrado un sitio web hackeado.
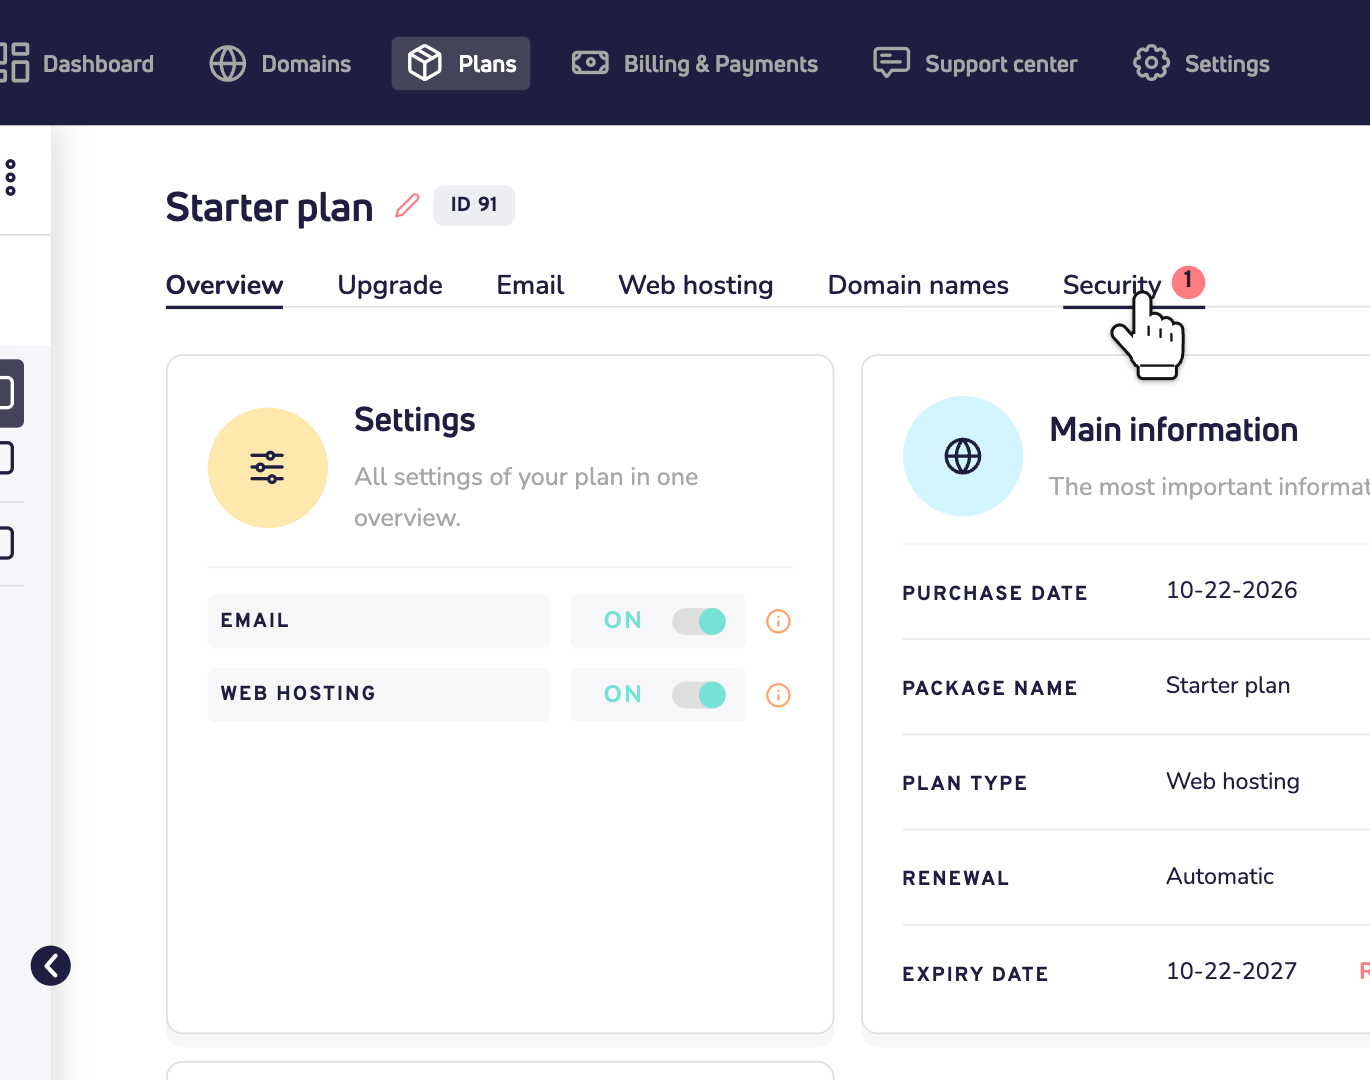
Solo verás esta pestaña en los paquetes con alojamiento web, porque ahí es donde viven tus sitios web. Aquí te explicamos cómo activar el alojamiento web.
El resumen
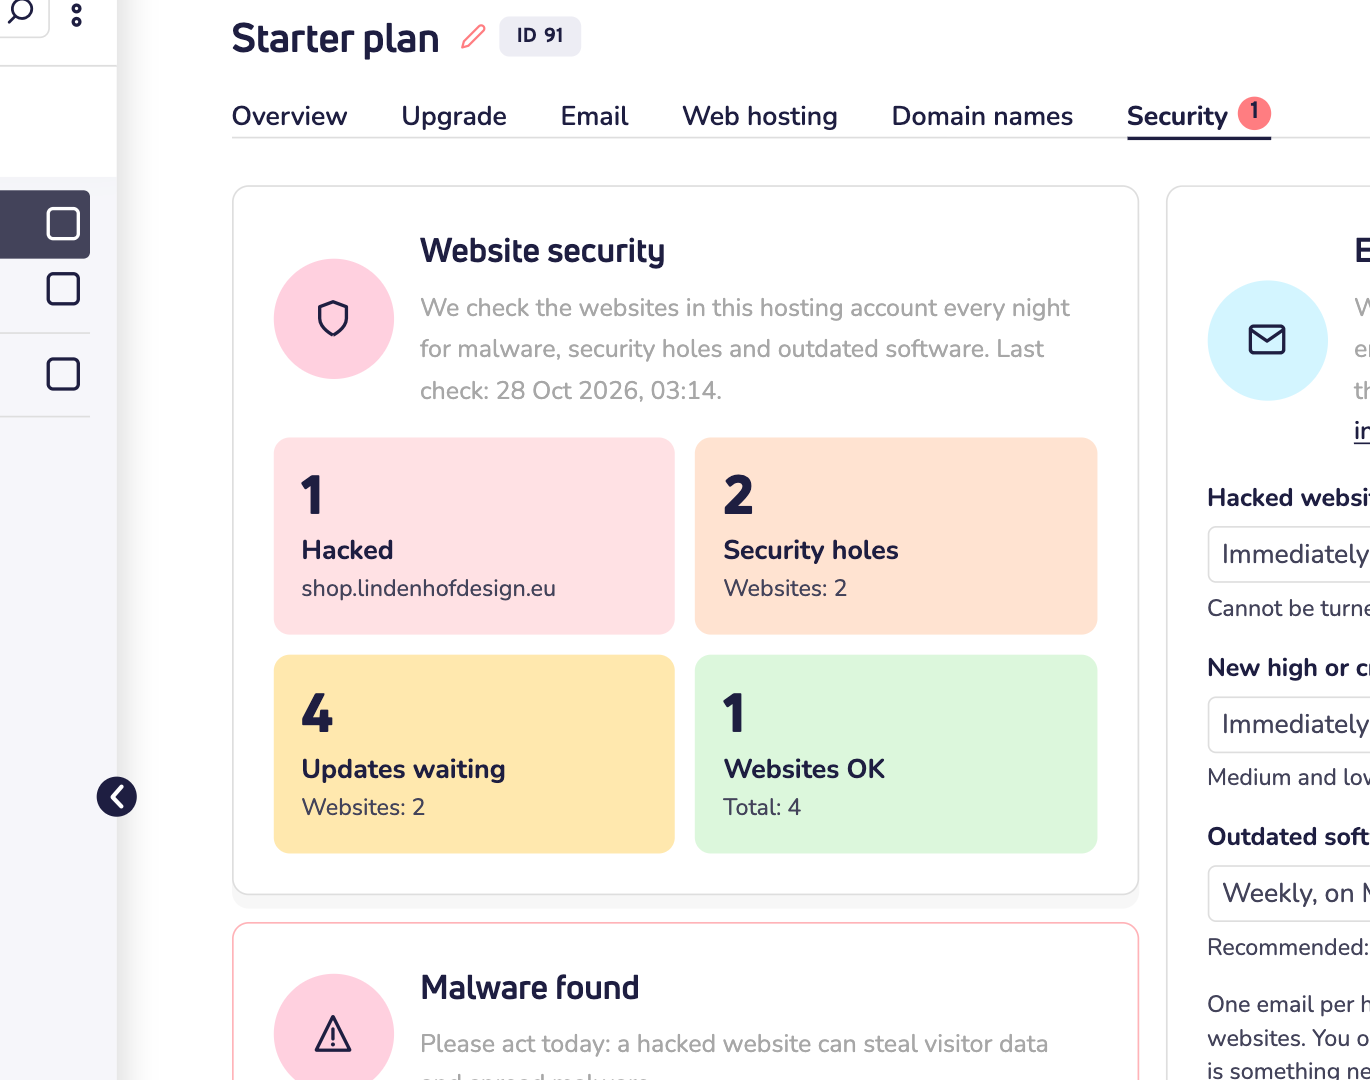
Arriba del todo, en Seguridad de los sitios web, ves cuándo fue la última revisión. Debajo hay cuatro recuadros:
- Hackeados: sitios web con malware.
- Fallos de seguridad: fallos conocidos en el software de tus sitios web, en sus plugins y en sus temas.
- Actualizaciones pendientes: actualizaciones que puedes instalar.
- Sitios web correctos: sitios web sin problemas.
Haz clic en un recuadro para ir directamente a los detalles.
Un sitio web hackeado
Esta es la parte más urgente. Un sitio web hackeado puede robar los datos de tus visitantes, mostrar spam o propagar malware. Por eso, actúa el mismo día.
En Malware detectado ves, para cada sitio web hackeado, cuándo detectamos el malware y cuándo modificó archivos el atacante por última vez. En el apartado Lo que hemos encontrado aparecen las señales, por ejemplo, archivos que coinciden con malware conocido. Y debajo ves los archivos sospechosos en sí.
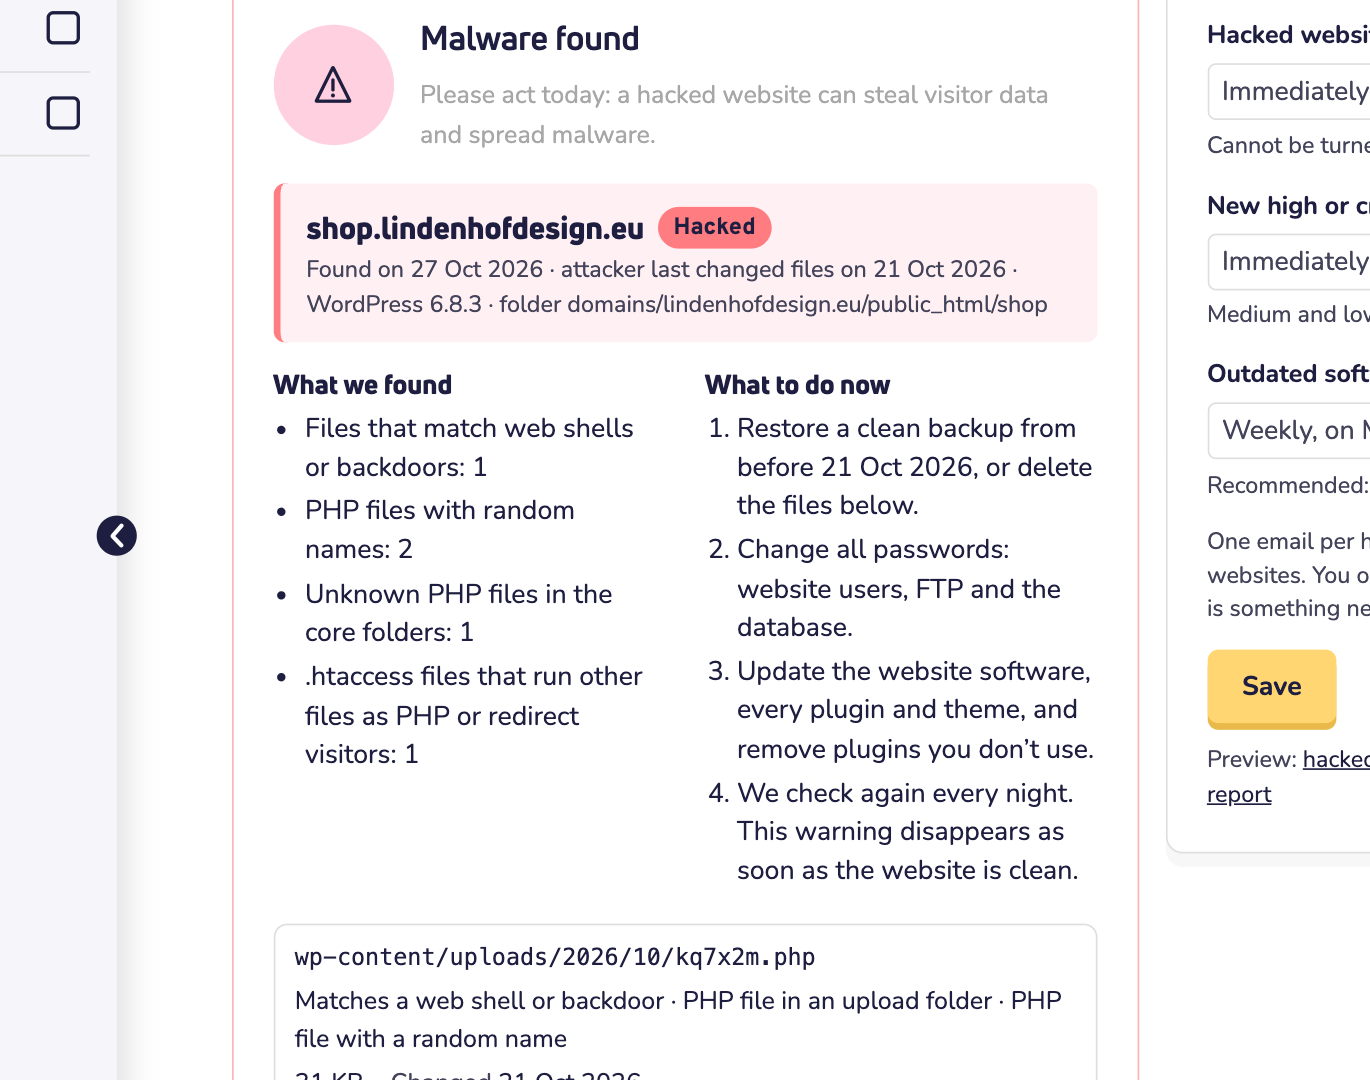
En el apartado Qué hacer ahora tienes los pasos que debes seguir:
- Restaura una copia de seguridad limpia anterior a la fecha en que el atacante modificó archivos por última vez. O elimina los archivos de la lista. Lee cómo crear y restaurar copias de seguridad en Softaculous.
- Cambia todas las contraseñas: las de los usuarios de tu sitio web, la de FTP y la de la base de datos.
- Actualiza el software de tu sitio web y todos los plugins y temas. Elimina los plugins que no uses.
- Volvemos a revisar el sitio web cada noche. ¿Ya está limpio? Entonces el aviso desaparece.
¿Necesitas ayuda? Haz clic en Contactar con soporte. ¿Usas WordPress? Lee también qué hacer si han hackeado tu sitio web de WordPress.
Fallos de seguridad
En Fallos de seguridad ves, para cada sitio web, el software que tiene un fallo de seguridad conocido. Los atacantes buscan estos fallos de forma automática, a menudo en cuestión de días. Así que actualiza cuanto antes.
- La columna Actualización muestra tu versión y la versión que soluciona el fallo.
- La columna Riesgo indica lo peligroso que es el fallo: Crítico, Alto, Medio o Bajo.
- ¿Todavía no hay solución? Entonces elimina el plugin o el tema, o sustitúyelo por otro.
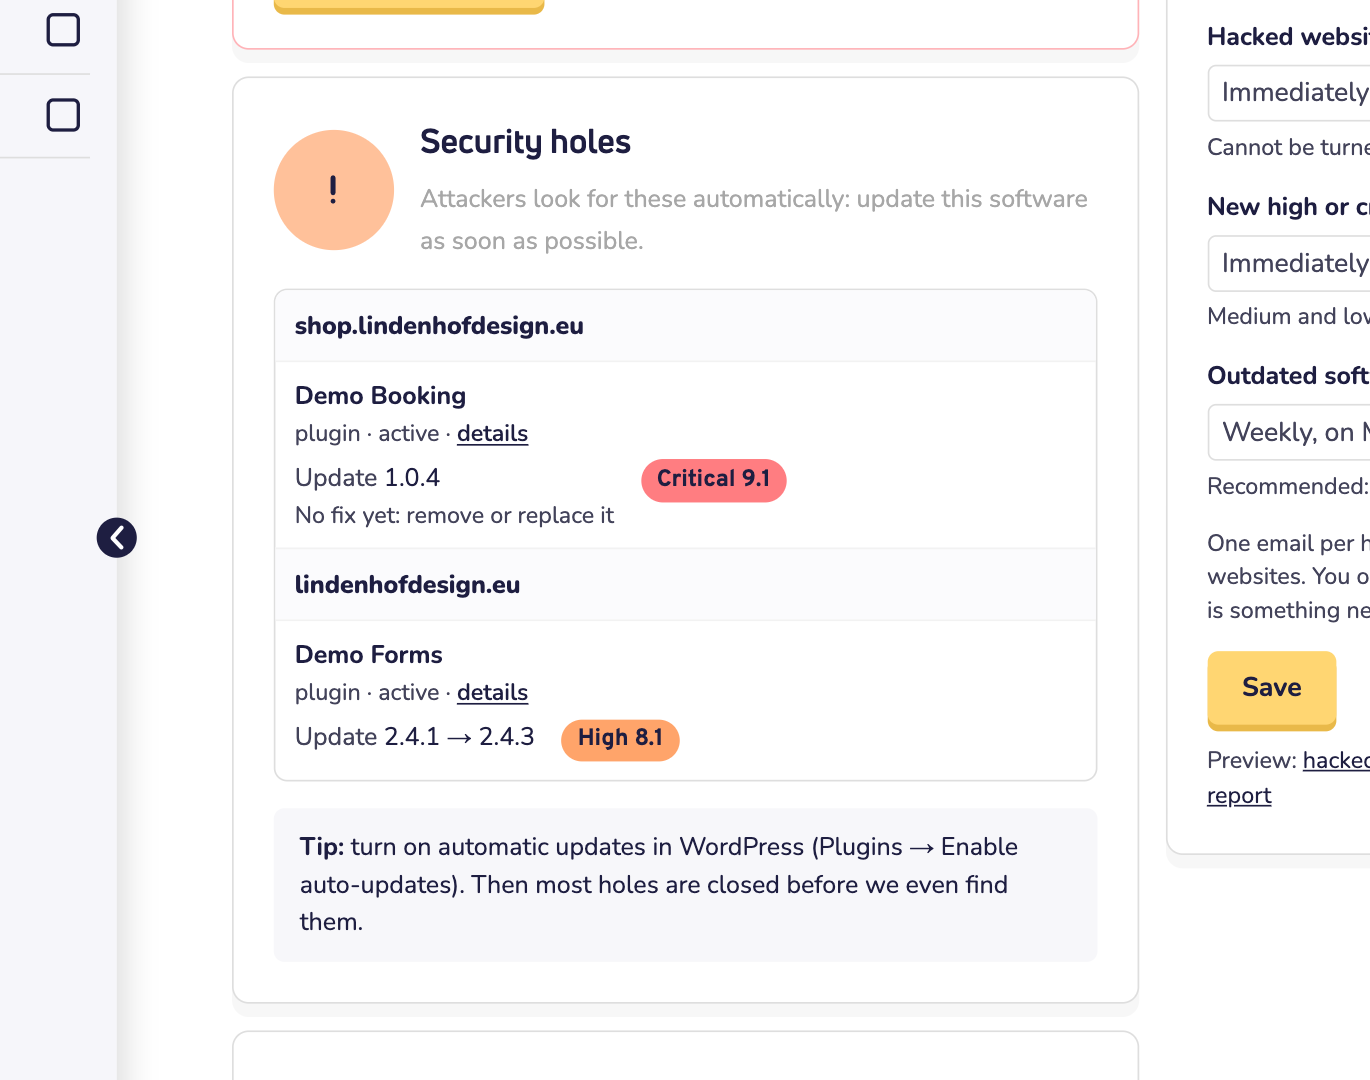
Consejo: ¿usas WordPress? Activa las actualizaciones automáticas de tus plugins. Así la mayoría de los fallos se cierran antes incluso de que los encontremos.
Software desactualizado
En Software desactualizado ves, para cada sitio web, qué necesita tu atención:
- Actualización: hay una versión más reciente lista para instalar. Si es una actualización de seguridad, además soluciona un fallo conocido.
- Fin de vida: el software ya no recibe actualizaciones. Actualiza a una versión más reciente o sustitúyelo. ¿Se trata de tu versión de PHP? Entonces elige una más reciente en DirectAdmin. Aquí te explicamos cómo acceder a DirectAdmin.
- Cerrado: el plugin se ha cerrado en wordpress.org y ya no recibe actualizaciones. Sustitúyelo.
- Sin mantenimiento: su autor lleva más de 2 años sin actualizarlo. Sigue funcionando, pero no lo pierdas de vista.
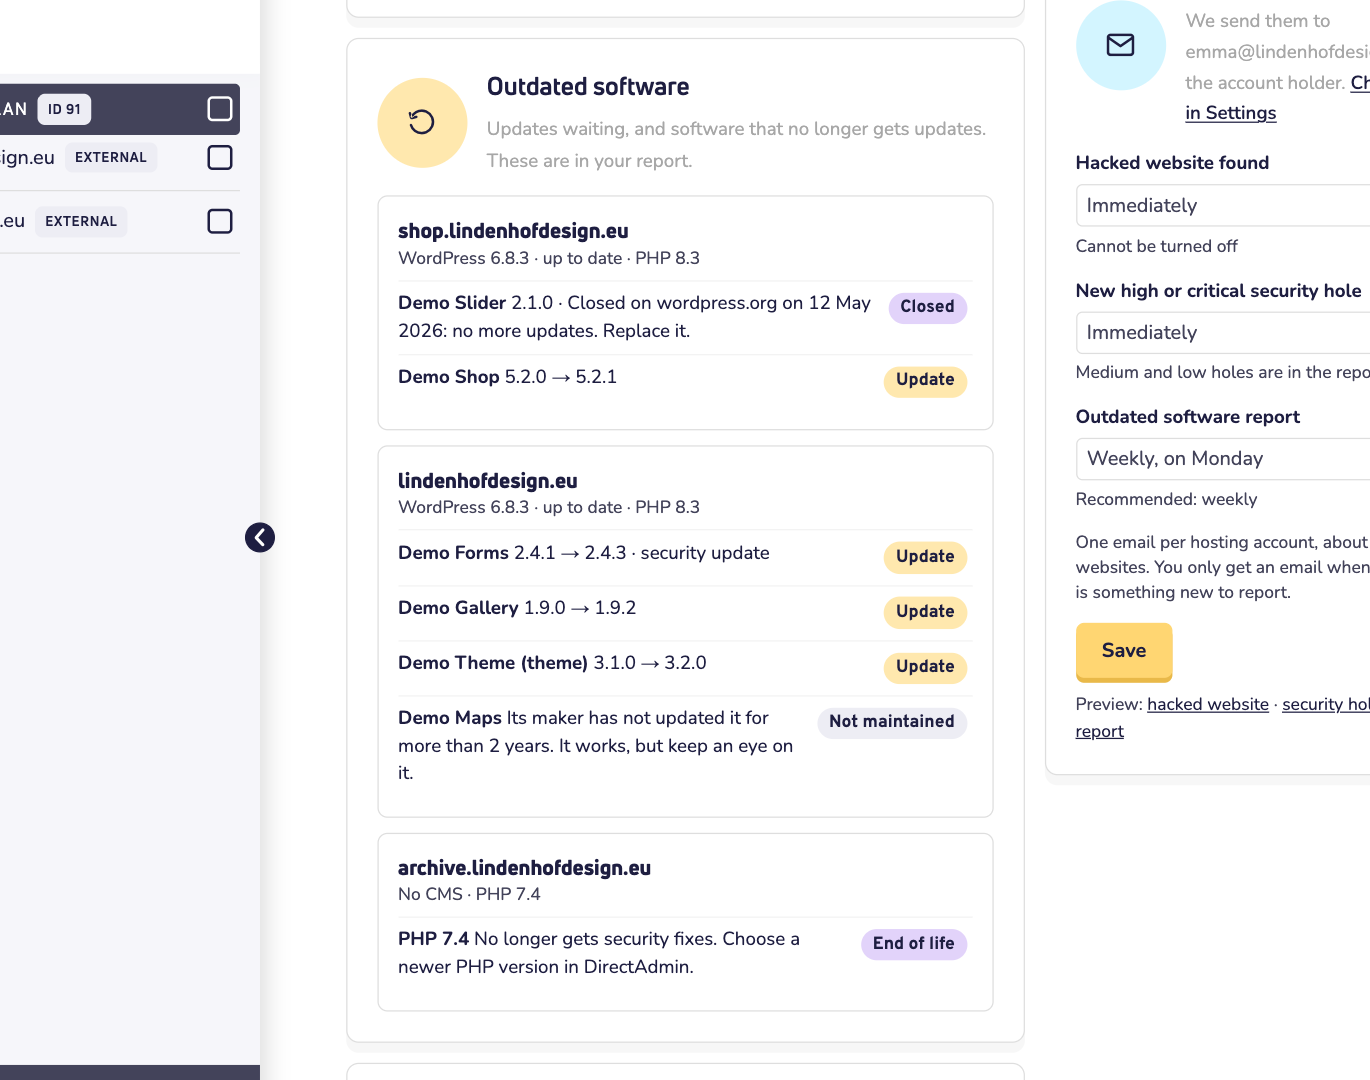
Abajo del todo, en Todos los sitios web, aparece cada sitio web de tu cuenta de hosting, con su software, su versión de PHP y su estado. Una versión antigua de PHP que ya no recibe correcciones de seguridad se muestra como PHP sin soporte. ¿Tienes un sitio web sin software como WordPress o Joomla? Entonces solo revisamos su versión de PHP.
Elige qué correos recibes
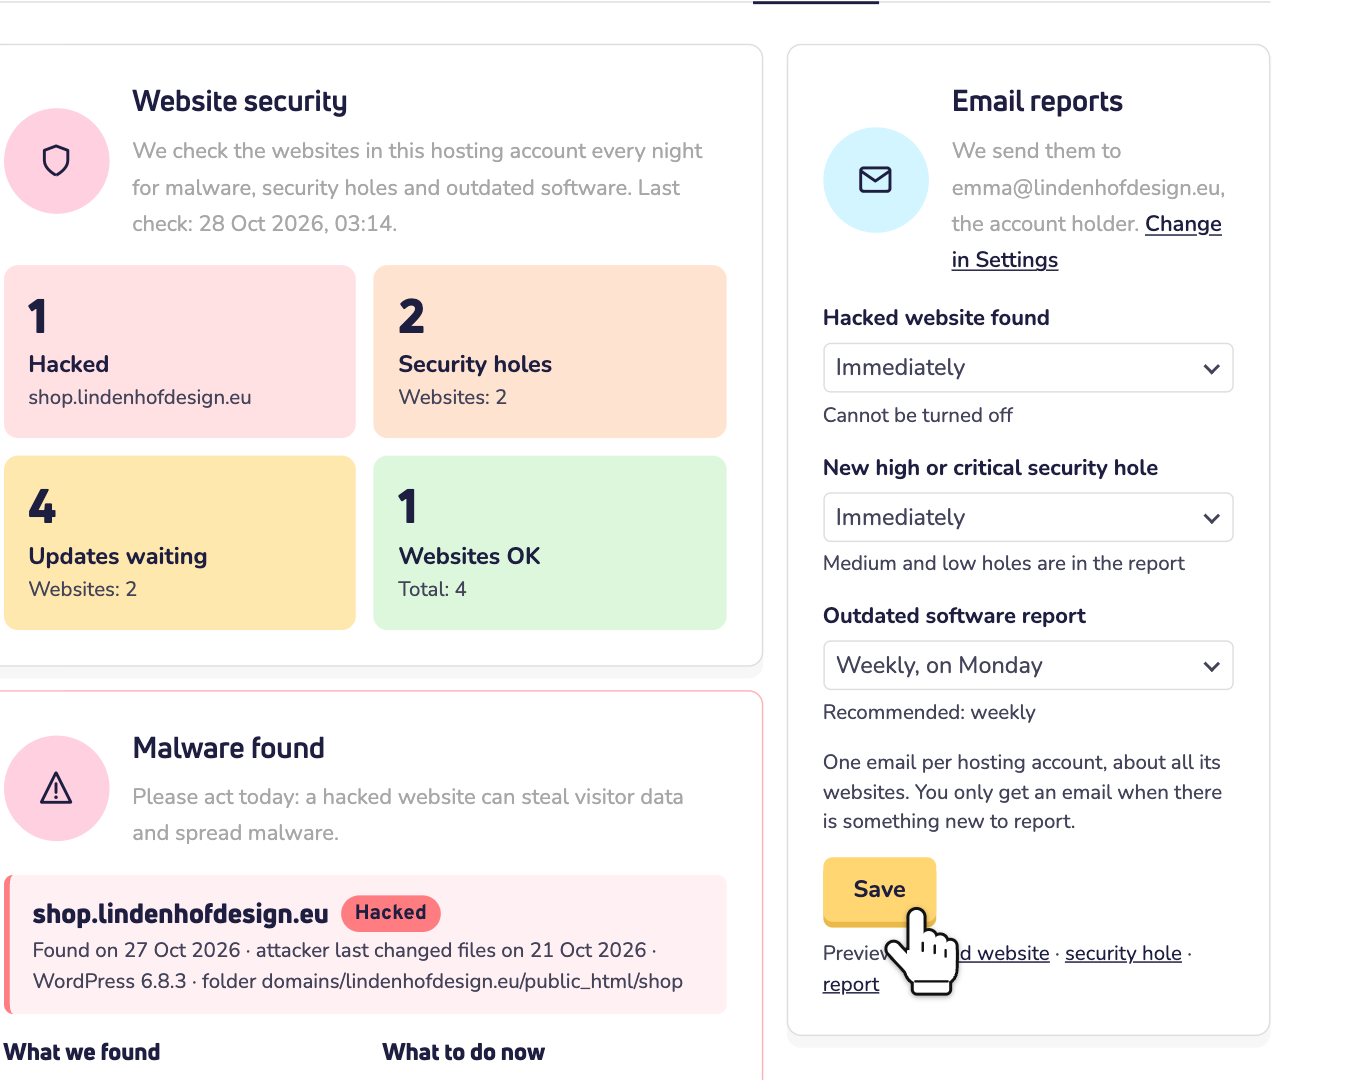
En Informes por correo eliges qué correos quieres recibir. Los enviamos al titular de la cuenta: un correo por cuenta de hosting, sobre todos sus sitios web. Y solo cuando hay algo nuevo que contar.
- Sitio web hackeado detectado: al momento o una vez al día. Este correo no se puede desactivar.
- Nuevo fallo de seguridad alto o crítico: al momento, una vez al día, una vez a la semana o desactivado. Los fallos de riesgo medio o bajo aparecen, en cambio, en el informe de software desactualizado.
- Informe de software desactualizado: todos los lunes, el primer lunes de cada mes o desactivado. Te recomendamos la opción semanal.
¿Has cambiado algo? Haz clic en Guardar. Debajo del botón puedes abrir un ejemplo de cada correo.
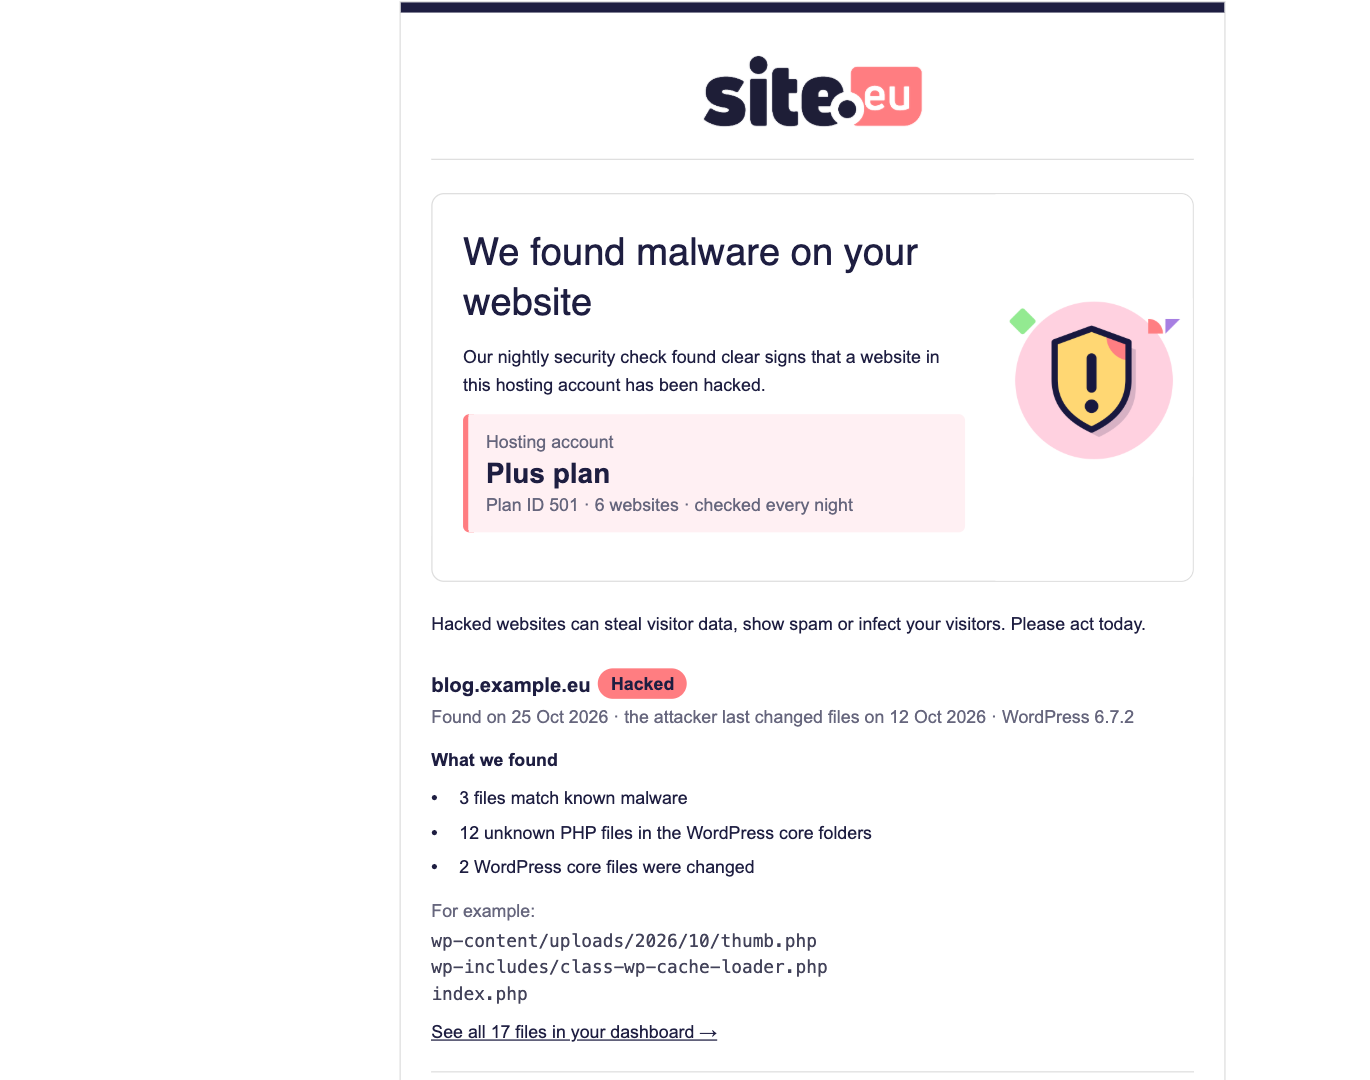
Así es un correo sobre un sitio web hackeado:
Conviene saberlo
- Revisamos cada noche. ¿Has solucionado algo? A la mañana siguiente, la pestaña ya muestra el nuevo estado.
- ¿Acabas de activar el alojamiento web? Entonces la pestaña indica que todavía no hemos encontrado ningún sitio web. Aparecerán después de la siguiente revisión nocturna.
- ¿Quién puede cambiar los ajustes de correo? Solo quien puede gestionar el paquete.